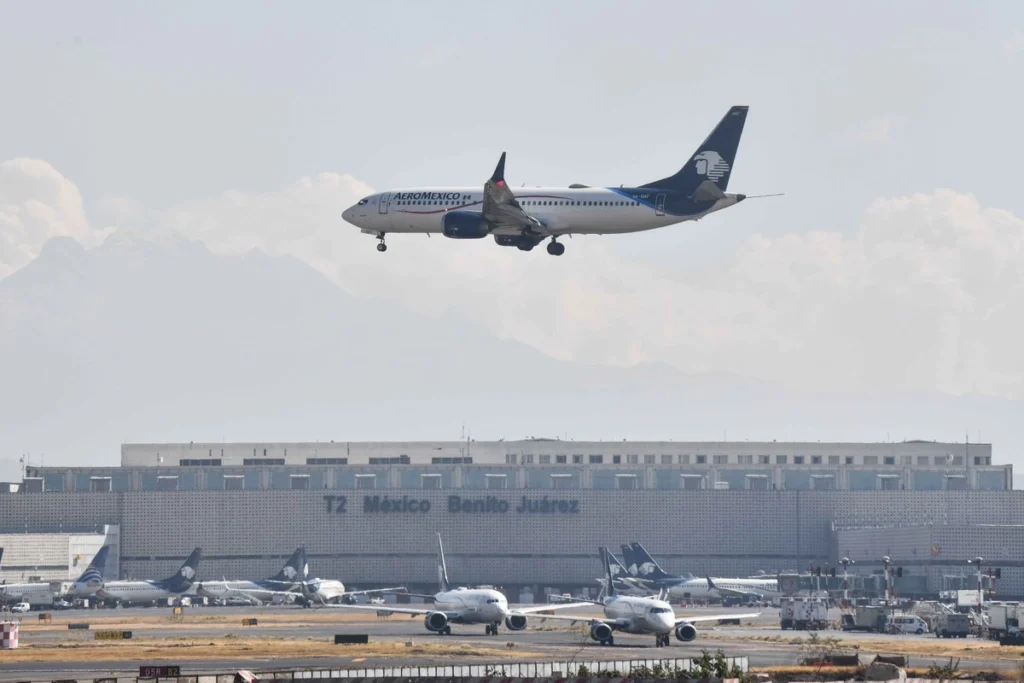
Autoridades de ciberseguridad e instituciones reguladoras en materia de protección de datos personales iniciaron las indagatorias correspondientes ante la presunta filtración de un paquete de información confidencial que pertenecería a más de 15 millones de clientes de la aerolínea Aeroméxico. La vulneración salió a la luz tras detectarse la comercialización de dicha base de datos en foros especializados de la red oscura (dark web).
De acuerdo con reportes preliminares de analistas en seguridad informática, la información filtrada incluiría nombres completos, direcciones de correo electrónico, números telefónicos, historiales de vuelo y datos vinculados a programas de fidelización de la empresa.
Evaluación del alcance y postura institucional
Ante los señalamientos, especialistas en protección de datos instaron al Instituto Nacional de Transparencia, Acceso a la Información y Protección de Datos Personales (INAI) a intervenir para determinar si existió una brecha de seguridad en los sistemas informáticos de la compañía y si se vulneraron las obligaciones legales de custodia y privacidad de la información.
Por su parte, expertos en ciberseguridad recomendaron a los usuarios de la aerolínea monitorear sus cuentas de correo, modificar contraseñas de acceso y mantenerse alertas ante posibles intentos de suplantación de identidad o fraudes mediante esquemas de phishing e ingeniería social.
Riesgos para la privacidad y cumplimiento regulatorio
La presunta exposición masiva de datos subraya la creciente amenaza de ciberataques contra corporaciones del sector transporte y servicios masivos en el país. De confirmarse la responsabilidad o negligencia en los controles de seguridad digital, las normativas vigentes establecen sanciones administrativas y económicas severas para las entidades responsables.
Las autoridades competentes indicaron que continuarán con las investigaciones técnicas para verificar la autenticidad de los registros expuestos y deslindar las responsabilidades correspondientes en apego a la ley.